Progettazione Siti Web 10 min di lettura
PHP2Shell e WordPress: cos’è la falla di PHP e come proteggere il sito
A ottobre 2026 il nome PHP2Shell è comparso in tutti i bollettini di sicurezza, e molti hanno letto “WordPress” nello stesso titolo. Facciamo chiarezza: PHP2Shell non è una falla di WordPress, ma una coppia di vulnerabilità critiche nel motore PHP, il linguaggio che gira sul server e fa funzionare WordPress, WooCommerce e gran parte del web.
Le due falle, CVE-2026-109618 e CVE-2026-109619, hanno un punteggio CVSS di 9.2 su 10. Permettono a chiunque, senza login, di far eseguire comandi al server (RCE, remote code execution) e di leggere dati dalla memoria del processo PHP. Ecco cosa sono, perché riguardano anche il tuo sito e cosa fare, in ordine.
In breve
PHP2Shell in 30 secondi
01Cos’è
- Due falle del motore PHP, non di WordPress
- CVE-2026-109618 e CVE-2026-109619, CVSS 9.2
- Esecuzione remota di comandi senza login
- Lettura di dati dalla memoria del processo
02Cosa fare
- Controllare la versione PHP del sito
- Aggiornare a 8.2.35, 8.3.36, 8.4.27 o 8.5.12
- Riavviare i processi PHP
- Aggiornare anche WordPress (wp2shell è un’altra falla)
Cos’è PHP2Shell
PHP2Shell è il nome dato a due vulnerabilità del core di PHP, scoperte da ricercatori di Calif, OpenAI e Wiz. Il team PHP ha pubblicato le correzioni il 21 ottobre 2026, con un rilascio straordinario fuori dal calendario abituale (BleepingComputer).
Entrambe nascono dallo stesso punto debole: quando una richiesta si interrompe in modo anomalo, per esempio perché ha esaurito la memoria, PHP può lasciare la memoria in uno stato incoerente. Un attaccante può provocare apposta questa situazione con una richiesta costruita ad arte.
- CVE-2026-109618: corruzione della memoria dopo un errore di memoria esaurita. Porta all’esecuzione di codice con i permessi del processo che serve il sito.
- CVE-2026-109619: uno stato globale “sporco” che resta da una richiesta interrotta alla successiva. Porta a use-after-free, lettura di dati dalla memoria ed esecuzione di codice.
Sono vulnerabili tutte le versioni di PHP dalla 5.4 in poi che non hanno ricevuto la correzione, in qualunque modalità servano pagine web: PHP-FPM, Apache con mod_php, php-cgi, FrankenPHP e LiteSpeed. Il rischio più alto, secondo il team PHP, è con mod_php (OffSec).
Perché riguarda i siti WordPress
WordPress è scritto in PHP: ogni pagina del tuo sito, ogni ordine WooCommerce e ogni accesso alla bacheca passano dal motore PHP installato sul server. Se quel motore è vulnerabile, lo è anche il sito, a prescindere da quanto siano aggiornati WordPress, tema e plugin.
C’è un dettaglio che rende PHP2Shell diverso dalle solite falle dei plugin: secondo il team PHP, una richiesta senza autenticazione può far partire l’attacco prima che venga eseguito qualsiasi codice dell’applicazione. Vuol dire che WordPress non è ancora partito, e quindi nemmeno i plugin di sicurezza installati nel sito possono intercettarla.
I numeri danno l’idea della portata: PHP è usato da circa il 70% dei siti web e VirusTotal stima oltre 5,1 milioni di server PHP esposti su internet (BleepingComputer).
Server PHP raggiungibili da internet
È già sfruttata? Cosa sappiamo a novembre 2026
PHP2Shell: la cronologia
- Amazon Threat Intelligence vede i primi tentativi di attacco, quattro giorni prima delle patch. Anche Cloudflare, watchTowr e Patchstack registrano tentativi, giudicati non riusciti.
- Il team PHP avvisa gli amministratori di prepararsi all’aggiornamento.
- Escono le patch: PHP 8.2.35, 8.3.36, 8.4.27 e 8.5.12. Cloudflare conferma i primi attacchi e attiva regole WAF temporanee. Il NCSC britannico chiede di aggiornare subito o scollegare i sistemi.
- La CISA statunitense diffonde una regola di rilevamento per i tentativi di attacco.
- Prima esecuzione di codice documentata: un honeypot di Perplexity la registra su Apache con mod_php e PHP 8.4.26, una versione non aggiornata, in una configurazione volutamente favorevole all’attacco.
In sintesi: gli attacchi esistono e almeno un caso di esecuzione di codice è documentato. Su un server aggiornato, però, PHP2Shell non funziona. Per questo l’unica difesa vera è la patch.
Come capire se il tuo sito WordPress è protetto
Non serve accedere al server. Basta la bacheca di WordPress:
- Vai su Strumenti → Salute del sito → Informazioni.
- Apri la sezione Server e leggi la versione di PHP.
- Confrontala con questa tabella: se è uguale o superiore alla versione corretta del suo ramo, la falla è chiusa.
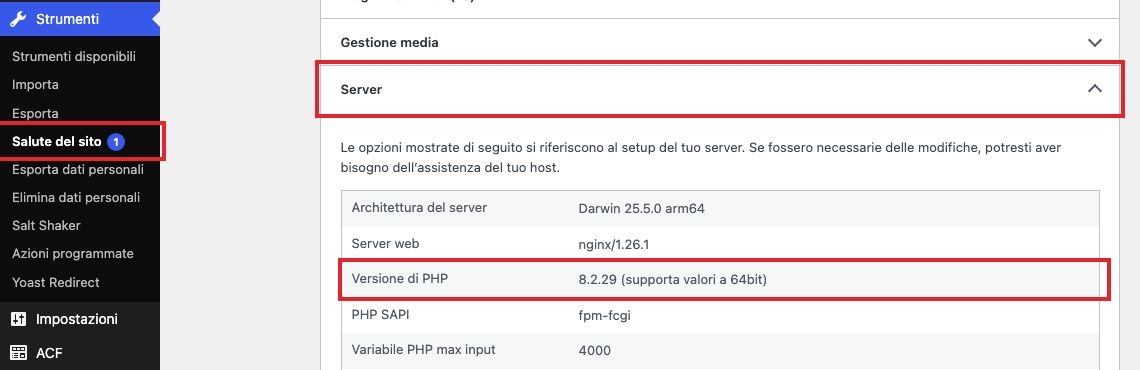
Le schermate di questo articolo vengono da WordPress 7.1 in italiano. Nomi delle voci e posizione dei menu possono cambiare a seconda della versione di WordPress, della lingua, del tema o dei plugin installati; alcuni hosting aggiungono anche menu propri.
| Ramo PHP | Versione corretta |
|---|---|
| 8.5 | 8.5.12 o successiva |
| 8.4 | 8.4.27 o successiva |
| 8.3 | 8.3.36 o successiva |
| 8.2 | 8.2.35 o successiva |
| 8.1 e precedenti | Fuori supporto: va aggiornato il ramo |
Per PHP 8.1 e versioni più vecchie il team PHP non rilascia più aggiornamenti ufficiali: ha pubblicato solo correzioni minime al codice sorgente, che alcune distribuzioni Linux applicano per conto loro. Se il tuo sito gira ancora su PHP 7 o 8.0, PHP2Shell è l’occasione giusta per passare a un ramo supportato, dopo aver verificato che tema e plugin siano compatibili.
Cosa fare adesso, in ordine
Hosting gestito o condiviso
La maggior parte degli hosting gestiti ha già installato le versioni corrette: Kinsta e Hostinger, per esempio, lo hanno comunicato pubblicamente (Kinsta). Controlla comunque la versione in Salute del sito e, se è vecchia, apri un ticket al supporto chiedendo una conferma scritta.
Server tuo, VPS o server gestito da un’agenzia
- Aggiorna i pacchetti PHP alle versioni della tabella, per tutti i rami installati sul server (spesso ce n’è più di uno).
- Riavvia PHP-FPM o Apache: finché i processi non ripartono, continua a girare in memoria il vecchio PHP, anche se il pacchetto è aggiornato.
- Controlla di nuovo la versione dalla bacheca di ogni sito, non solo da riga di comando: la versione della console e quella che serve le pagine possono essere diverse.
- Guarda i log: messaggi di memoria esaurita come
bytes exhausted in Unknown on line 0indicano un errore avvenuto prima del codice del sito. Non sono una prova di attacco, ma vanno approfonditi.
Se non puoi aggiornare subito
Il team PHP indica alcune misure che riducono il rischio ma non lo eliminano. Vanno applicate da chi gestisce il server e ognuna va valutata, perché può avere effetti sul funzionamento del sito:
- disattivare
session.upload_progress.enablede riavviare tutti i processi; - su PHP 8.5, impostare
fatal_error_backtraces=0; - tenere basso
post_max_sizese il sito non riceve file grandi; - attivare le regole WAF del CDN, se ne usi uno (Cloudflare, Fastly, Akamai e altri le hanno pubblicate);
- limitare le connessioni in uscita dal server, per rendere più difficile scaricare altro codice in caso di attacco.
Sono soluzioni ponte: il team di sviluppo di PHP, citato da BleepingComputer, ribadisce che l’unica protezione permanente è installare le patch.
Attenzione ai plugin “anti PHP2Shell”
Nelle settimane dopo l’annuncio sono comparsi plugin e frammenti di codice che promettono di proteggere WordPress da PHP2Shell. Patchstack, che monitora le vulnerabilità dell’ecosistema WordPress, invita a non usarli: una falla del motore PHP non si corregge con un plugin, perché l’attacco avviene prima che il plugin venga caricato. Nel migliore dei casi non servono, nel peggiore rompono il sito o aggiungono codice di cui non conosci l’origine.
Non confonderla con wp2shell, la falla del core di WordPress
Nel 2026 i nomi si somigliano. A luglio Searchlight Cyber ha pubblicato wp2shell: in quel caso il problema era davvero nel core di WordPress, in una rotta della REST API (/wp-json/batch/v1), e permetteva anch’esso l’esecuzione di codice senza login su un’installazione standard, senza plugin (Searchlight Cyber). La catena unisce CVE-2026-63030 a una SQL injection, CVE-2026-60137 (BleepingComputer).
| PHP2Shell | wp2shell | |
|---|---|---|
| Dove sta il problema | Motore PHP sul server | Core di WordPress (REST API) |
| CVE | CVE-2026-109618, CVE-2026-109619 | CVE-2026-63030 (con CVE-2026-60137) |
| Pubblicata | Ottobre 2026 | Luglio 2026 |
| Versioni colpite | PHP dalla 5.4 alle versioni senza patch | WordPress 6.9.0–6.9.4 e 7.0.0–7.0.1 |
| Come si chiude | PHP 8.2.35, 8.3.36, 8.4.27, 8.5.12 + riavvio | WordPress 6.9.5 o 7.0.2 e successive |
| Chi deve intervenire | Hosting o chi gestisce il server | Chi gestisce il sito (aggiornamento di WordPress) |
Per wp2shell la versione di WordPress si legge in Bacheca → Aggiornamenti. Searchlight Cyber ha messo a disposizione anche un test pubblico su wp2shell.com per verificare se un sito è vulnerabile: usalo solo sui siti che gestisci tu. Qui sotto il risultato sul nostro sito. Le misure temporanee indicate dai ricercatori, cioè bloccare l’accesso anonimo alla REST API o la rotta batch/v1 sul WAF, possono disturbare il funzionamento del sito e vanno tolte dopo l’aggiornamento.
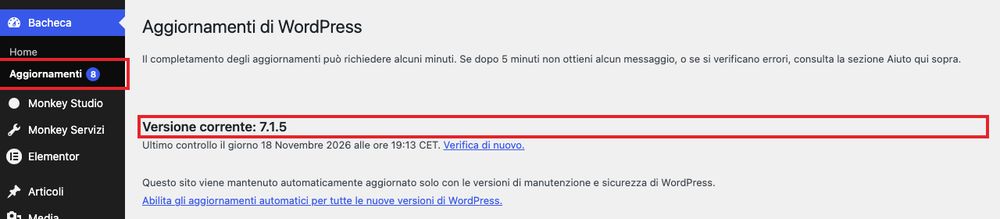
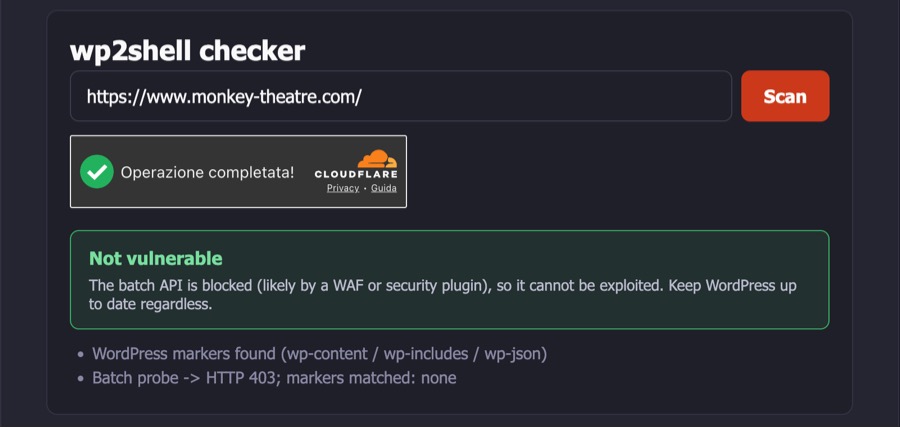
Un sito WordPress aggiornato alla versione 7.0.2 o successiva ma con un PHP vecchio è esposto a PHP2Shell; un sito con PHP aggiornato ma WordPress fermo a 7.0.1 è esposto a wp2shell. Servono entrambi gli aggiornamenti.
La lezione per chi ha un sito WordPress
PHP2Shell ricorda che la sicurezza di un sito non dipende solo dagli aggiornamenti di WordPress. Contano anche la versione di PHP, la configurazione del server, il riavvio dei servizi dopo una patch e qualcuno che controlli quando esce un bollettino. È esattamente il lavoro che facciamo con il servizio di manutenzione e assistenza WordPress: aggiornamenti, sicurezza, backup e un controllo anche su ciò che sta sotto WordPress.
E se il danno è già fatto? Abbiamo raccolto in una guida cosa fare con un sito WordPress hackerato, con un caso reale di sblocco da Google.
Vuoi sapere se il tuo sito è esposto? Scrivici: controlliamo versione di PHP e configurazione e ti diciamo cosa fare.
Domande frequenti su PHP2Shell
PHP2Shell è una vulnerabilità di WordPress?
No. È una coppia di vulnerabilità del motore PHP (CVE-2026-109618 e CVE-2026-109619). Colpisce WordPress perché WordPress è scritto in PHP e gira su server PHP.
Aggiornare WordPress e i plugin basta?
No. Serve aggiornare PHP sul server alle versioni 8.2.35, 8.3.36, 8.4.27, 8.5.12 o successive, e riavviare i processi PHP.
Come vedo la versione di PHP del mio sito?
In bacheca, da Strumenti → Salute del sito → Informazioni → Server.
Il mio hosting mi protegge?
Molti hosting gestiti hanno già aggiornato PHP. Se la versione in Salute del sito è precedente a quelle corrette, chiedi al supporto una conferma scritta e una data di aggiornamento.
PHP2Shell e wp2shell sono la stessa cosa?
No. PHP2Shell (ottobre 2026) è nel motore PHP e si chiude aggiornando PHP sul server; wp2shell (luglio 2026) è nel core di WordPress e si chiude aggiornando WordPress a 6.9.5 o 7.0.2 e successive.
Un plugin di sicurezza può bloccare PHP2Shell?
No: l’attacco può partire prima che WordPress e i suoi plugin vengano caricati. Possono aiutare le regole WAF a livello di CDN o di server, ma solo come misura temporanea in attesa della patch.
Fonti
- BleepingComputer, “PHP ships emergency patches for critical PHP2Shell flaws”, 21 ottobre 2026
- BleepingComputer, “PHP2Shell security flaws now successfully exploited in the wild”, 26 ottobre 2026
- OffSec, analisi tecnica di CVE-2026-109618 e CVE-2026-109619
- Kinsta, PHP2Shell e WordPress e Hostinger, What is PHP2Shell
- Searchlight Cyber, “wp2shell: Pre Authentication RCE in WordPress Core”, 17 luglio 2026
- BleepingComputer, WordPress core wp2shell RCE flaws get public exploits